
Teknisk gränssnittsbeskrivning
I artikeln presenteras den tekniska gränssnittsbeskrivningen och verksamhetsmiljön för Suomi.fi-identifikation, en allmän beskrivning av tjänstens verksamhet och de allmänna tekniska egenskaperna.
Suomi.fi-identifikationens verksamhetsmiljö
Identifieringstjänsten erbjuder e-tjänsterna identifiering av slutanvändaren via ett gränssnitt. För slutanvändaren skapar Identifikationen en möjlighet att välja lämpligt identifieringssätt samt en engångsinloggning till de e-tjänster som kopplats till Identifikationen.
E-tjänsten kan begränsa de tillåtna identifieringsverktygen som slutanvändaren kan använda för att identifiera sig. Om slutanvändaren har autentiserats starkt kompletterar tjänsten Identifikation användarens uppgifter från befolkningsdatasystemet.
I bilden nedan beskrivs Identifikationens verksamhetsmiljö.
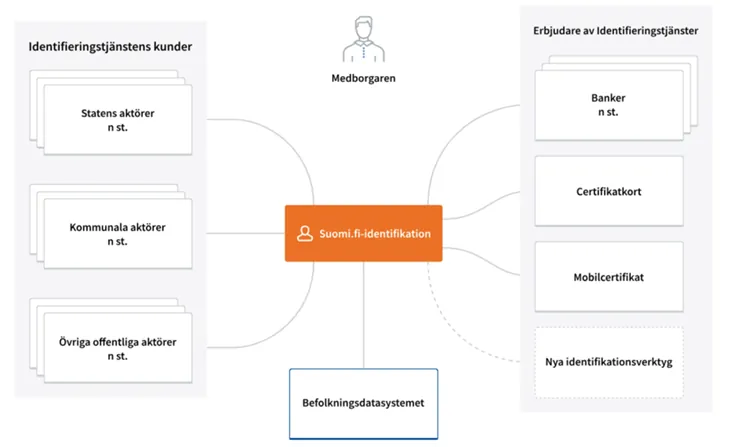
En allmän beskrivning av tjänsten Identifikations verksamhet
E-tjänsten använder Suomi.fi-identifikationen för att identifiera användaren. Suomi.fi-identifikationen visar användaren de av e-tjänsten godkända erbjudarna av identifieringsverktyg och användaren väljer den identifiering som passar bäst.
För finländska identifieringsverktygs del kontrollerar tjänsten Identifikation i befolkningsdatasystemet att den identifierade slutanvändaren har ett aktivt personnummer och att ägaren är vid liv samt kompletterar slutanvändarens uppgifter från befolkningsdatasystemet.
För eIDAS-identifierade användares del förmedlas den individualiserande PID-koden och uppgifter om namn och födelsetid och användaren styrs till e-tjänsten. För dessa användares del kan uppgifterna inte kompletteras från befolkningsdatasystemet.
Identifieringsverktyget ”urn:oid:1.2.246.517.3002.110.7” returnerar identifikationskod, födelsedatum och namnuppgifter för den identifierade användaren.
HTTPS-förbindelser används för att skydda den datakommunikation som används för att identifiera slutanvändaren och parternas identiteter.
Identifieringens säkerhetsnivåer
I identifikationen används de tillitsnivåer för identifikationen som fastställts enligt Kommunikationsverkets definitioner av tillitsnivånätet. Med tillitsnivå avses hur ”starkt” identifieringsverktyget är, dvs. tillitsnivån hos de identitetsuppgifter det erbjuder. E-tjänsterna bestämmer själva vilken den tillräckliga nivån på identifikationen är. Redskap utöver de starka verktygen ska väljas ett åt gången.
En beskrivning av tillitsnivåerna:
- Hög tillitsnivå – den starka autentiseringens högsta tillitsnivå. För den här nivån har en certifikatkortsläsare fastställts bland de finländska identifieringsverktygen.
- Höjd tillitsnivå – en höjd tillitsnivå för stark autentisering. För den här nivån har hightrust.id, Bank- och mobil ID -identifikatorer fastställts bland de finländska identifieringsverktygen.
- Ingen tillitsnivå – en del av identifieringsverktygen har inte fastställts för någon tillitsnivå och de fastställs separat.
Identifikationens tillitsnivåer gäller även den europeiska eIDAS-identifikationen. Hög och höjd tillitsnivå som definierats i Finland motsvarar till sina definitioner eIDAS-identifikationens höga (high) och höjda (substantial) tillitsnivåer.
Från och med september 2018 måste eIDAS-identifikationens tillitsnivåer definieras som godkända vid sidan av det finländska förtroendenätets tillitsnivåer. Svaret som förmedlas om identifikationshändelserna till e-tjänsten är beroende på tillitsnätets tillitsnivå eller eIDAS-identifikationens tillitsnivå beroende på om användaren identifierat sig med ett finländskt identifieringsverktyg eller med eIDAS-identifikationen.
Engångsinloggning och engångsutloggning
Tjänsten Identifikation skapar en engångsinloggningssession för slutanvändaren som gör det möjligt att använda alla e-tjänster som kopplats till Identifikationen med samma inloggning. ”Engångsinloggningssessionen gäller i 32 minuter. E-tjänsten får välja sin egen sessiontid oberoende av Suomi.fi-sessiontiden.“
För engångsinloggningen utnyttjas e-tjänsternas godkända verktyg och tillitsnivåer. Tillträde till e-tjänsten utan återidentifikation är möjligt endast om den tillitsnivå eller det verktyg som använts för att skapa sessionen motsvarar minst det som fastställts för e-tjänsten.
E-tjänsten som kopplas till tjänsten Identifikation måste stöda engångsinloggning. När slutanvändaren loggar ut avslutas även de övriga sessionerna som tillhör samma engångsinloggningssession. E-tjänsten måste kunna både inleda utloggningsprocessen och hantera den begäran om utloggning som kommer från Identifikationen. Lokal utloggning bör göras innan utloggningsbegäran skickas till Suomi.fi.
E-tjänsten kan inte skicka SLO-meddelandet i back-channel, eftersom användaren vid utloggning kommer att se SLO-statusinformationen för alla tjänster som var inloggade med samma SSO-session och användaren måste bekräfta utloggningen manuellt.
På grund av den tekniska implementeringen av Suomi.fi-identifikation överförs SLO-svaret från e-tjänsten i iframe. E-tjänsten måste tillåta detta. (Content-Security-Policy: frame-Ancestors 'self' https://tunnistautaminen.suomi.fi;)
Ingen engångsinloggningssession skapas då användaren har loggat med eIDAS-identifikation. Då tvingas användaren att identifiera sig på nytt vid förflyttning till en annan e-tjänst.
Krav på den användningsmiljö som Identifikationens slutanvändare har
Tjänsten Identifikation är avsedd att användas i webbläsare. Dess gränssnitt är webbläsaranvända på samma sätt som gränssnitten för de identifieringsverktyg som utnyttjas för identifikationen.
Tjänsten Identifikation kan användas med olika språkalternativ (finska, svenska eller engelska).
Användningen av tjänsten Identifikation förutsätter inte att slutanvändaren installerar några program på sin arbetsstation. De identifieringsverktyg som används för att identifiera slutanvändaren kan dock förutsätta tilläggskomponenter såsom en certifikatkortsläsare.
Slutanvändarens webbläsarprogram
Tjänsten Identifikations krav på webbläsaren:
- Tjänsten Identifikation har skapats enligt standarden HTML 5.0, men fungerar även med ett avskalat utseende om webbläsaren inte stöder HTML 5.0-standarden.
- Tjänsten Identifikation förutsätter godkännandet av sessionskakor (HTTP session cookies) och JavaScript i webbläsaren.
- Tjänsten Identifikation använder TLS version 1.2. och 1.3.
Användningen av identifieringsverktyg
Identifieringsverktygen kan förutsätta att slutanvändaren använder särskilda redskap eller program:
- Bankkoderna kan till exempel basera sig på en nyckelkodslista eller en mobilapplikation.
- Identifikation med ett certifikatkort beviljat av Myndigheten för digitalisering och befolkningsdata (t.ex. ett identitetskort, aktivkort för social- och hälsovården, organisationskort) sker med hjälp av en kortläsare och ett kortprogram som installerats på arbetsstationen.
- Identifikation som baserar sig på mobil ID utnyttjar operatorns SIM-kort och mobiltelefonen.
- Hightrust.id - Ett certifikatkort och en mobilapplikation nedladdad från appbutiken krävs för att aktivera plånboksapplikationen.
Tjänsten Identifikation i mobila enheter
Tjänsten Identifikations användargränssnitt fungerar med en webbläsare. Tjänsten kan även användas med mobila enheter med de begränsningar som presenteras under punkten Slutanvändarens webbläsarprogram. Olika identifieringsverktyg kan ställa upp begränsningar på användningen av mobila enheter.