
Rajapintakuvaus
Artikkelissa esitetään Suomi.fi-tunnistuksen tekninen rajapintakuvaus, toimintaympäristö, yleiskuvaus palvelun toiminnasta ja yleiset tekniset ominaisuudet.
Suomi.fi-tunnistuksen toimintaympäristö
Tunnistus-palvelu tarjoaa asiointipalvelulle loppukäyttäjän tunnistamisen rajapinnan kautta. Loppukäyttäjälle Tunnistus tarjoaa mahdollisuuden valita itselleen sopivimman tunnistamistavan sekä kertakirjautumisen Tunnistus-palveluun liitettyihin asiointipalveluihin.
Asiointipalvelu voi rajata loppukäyttäjän tunnistuksessa sallittujen tunnistusvälineiden joukkoa. Mikäli loppukäyttäjä on tunnistettu vahvasti, Tunnistus-palvelu täydentää hänen tietojaan väestötietojärjestelmästä.
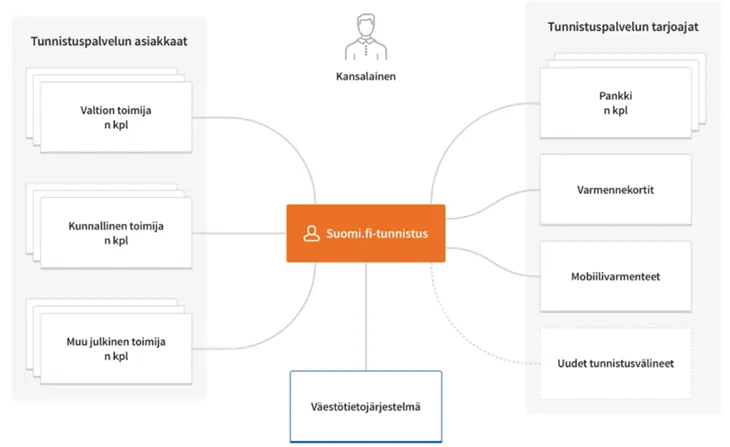
Kuvassa 1 on havainnollistettu Tunnistus-palvelun toimintaympäristöä.
Yleiskuvaus Tunnistus-palvelun toiminnasta
Asiointipalvelu käyttää Suomi.fi-tunnistusta käyttäjän tunnistamiseen. Suomi.fi-tunnistus esittää käyttäjälle asiointipalvelun hyväksymällä tasolla olevien tunnistusvälineiden tarjoajat, joista käyttäjä valitsee itselleen sopivan tunnistautumisen.
Suomalaisten tunnistusvälineiden osalta Tunnistus-palvelu tarkistaa väestötietojärjestelmästä, että tunnistetun loppukäyttäjän henkilötunnus on aktiivinen ja sen omistaja on elossa, sekä täydentää loppukäyttäjän tietoja väestötietojärjestelmästä.
eIDAS-tunnistautuneiden käyttäjien osalta käyttäjästä välitetään yksilöivä PID-tunniste ja nimi- sekä syntymäaikatiedot ja käyttäjä ohjataan asiointipalveluun. Näiden käyttäjien osalta tietoja ei voida täydentää väestötietojärjestelmästä.
Tunnistusväline ”urn:oid:1.2.246.517.3002.110.7” palauttaa tunnistetusta käyttäjästä yksilöivän tunnisteen, syntymäajan ja nimitiedot.
Loppukäyttäjän tunnistamiseen ja henkilötietojen siirtämiseen käytetty tietoliikenne ja osapuolten identiteetti suojataan HTTPS-yhteyksin.
Tunnistus-palvelun varmuustasot
Tunnistus-palvelussa on käytössä Viestintäviraston luottamusverkostomäärittelyn mukaiset tunnistuksen varmuustasot. Varmuustasolla tarkoitetaan tunnistusvälineen "vahvuutta" eli luottamustasoa sen tarjoamaan henkilöllisyystietoon. Asiointipalvelut määrittelevät itse, mikä on riittävän vahva tunnistuksen varmuustaso. Muut kuin vahvat välineet valitaan yksitellen.
Varmuustasojen kuvaus:
- Korkea varmuustaso – vahvan tunnistamisen korkein varmuustaso. Tälle tasolle on suomalaisista tunnistusvälineistä määritelty varmennekorttitunnistaja.
- Korotettu varmuustaso – vahvan tunnistamisen korotettu varmuustaso. Tälle tasolle on suomalaisista tunnistusvälineistä määritelty hightrust.id, pankki- ja mobiilivarmennetunnistajat.
- Ei varmuustasoa – osaa tunnistusvälineistä ei ole määritelty millekään varmuustasolle, vaan ne määritellään erikseen.
Tunnistus-palvelun varmuustasot koskevat myös eurooppalaista eIDAS-tunnistamista. Suomalaisen luottamusverkostomäärittelyn korkea ja korotettu varmuustaso vastaavat määrittelyltään eIDAS-tunnistamisen korkeaa (high) ja korotettua (substantial) varmuustasoa.
eIDAS-tunnistamisen varmuustasot on syyskuusta 2018 alkaen määriteltävä hyväksytyiksi suomalaisten luottamusverkoston varmuustasojen rinnalla. Tunnistustapahtumista välitetään asiointipalveluille vastauksena joko luottamusverkoston vamuustaso tai eIDAS-tunnistautumisen varmuustaso riippuen siitä, onko käyttäjä tunnistautunut suomalaista tunnistusvälinettä vai eIDAS-tunnistamista käyttäen.
Kertakirjautuminen ja kertauloskirjautuminen
Tunnistus-palvelu luo tunnistetulle loppukäyttäjälle kertakirjautumisistunnon, joka mahdollistaa kaikkien Tunnistukseen liitettyjen asiointipalveluiden käyttämisen samalla kirjautumisella. Kertakirjautumisistunto on voimassa 32 minuuttia. Asiointipalvelu voi kuitenkin päättää oman palvelunsa session-pituuden vapaasti.
Kertakirjautumisessa noudatetaan asiointipalveluiden hyväksymiä välineitä ja varmuustasoja. Asiointipalveluun pääsy ilman uudelleentunnistautumista on mahdollista vain, mikäli istunnon luonnissa käytetty varmuustaso tai väline vastaa vähintään sitä, mitä asiointipalvelulle on määritelty.
Tunnistus-palveluun liitetyn asiointipalvelun on tuettava kertauloskirjausta. Loppukäyttäjän kirjautuessa ulos päätetään myös muut, samaan kertakirjautumisistuntoon kuuluvat istunnot. Asiointipalvelun pitää pystyä sekä aloittamaan uloskirjauksen prosessi että käsittelemään Tunnistukselta saapuvat uloskirjauspyynnöt. Uloskirjaus omasta palvelusta tulee hoitaa ennen uloskirjauspyynnön lähettämistä Suomi.fi-tunnistukselle.
Asiointipalvelu ei saa toteuttaa uloskirjausta back-channel tyyppisesti, sillä uloskirjauduttaessa käyttäjälle näytetään kaikkien palveluiden uloskirjauksen statustieto ja käyttäjän tulee vahvistaa uloskirjaus tämän jälkeen.
Suomi.fi-tunnistuksen teknisestä toteutuksesta johtuen uloskirjaussivulla (SLO) odotetaan vastausta iframessa. Asiointipalvelun tulee sallia tämä omissa asetuksissaan. (Content-Security-Policy: frame-ancestors 'self' https://tunnistautuminen.suomi.fi; )
Kertakirjautumisistuntoa ei muodostu silloin, kun käyttäjä on tunnistettu käyttäen eIDAS-tunnistautumista. Tällöin käyttäjä joutuu toiseen asiointipalveluun siirtyessään tunnistautumaan uudelleen.
Vaatimukset Tunnistus-palvelun loppukäyttäjän käyttöympäristölle
Tunnistus-palvelu on tarkoitettu selainkäyttöön. Sen käyttöliittymät ovat selainkäyttöisiä, samoin kuin Tunnistuksessa hyödynnettävien tunnistusvälineiden omat käyttöliittymät.
Tunnistus-palvelua voidaan käyttää eri kielivaihtoehdoilla (suomi, ruotsi tai englanti).
Tunnistus-palvelun käyttö ei edellytä loppukäyttäjää asentamaan työasemaansa ohjelmistoja. Loppukäyttäjän tunnistamisessa käytettävät tunnistusvälineet voivat edellyttää lisäkomponentteja, kuten varmennekortinlukijaa.
Loppukäyttäjän selainohjelmisto
Tunnistus-palvelun vaatimukset selaimelta:
- Tunnistus-palvelu on toteutettu HTML 5.0 -standardin mukaisesti, mutta se toimii myös karsitummalla ulkoasulla, jos selain ei tue HTML 5.0 -standardia.
- Tunnistus-palvelu edellyttää istuntoevästeiden (HTTP session cookies) ja JavaScriptin sallimisen selaimessa.
- Tunnistus-palvelu käyttää TLS-versiota 1.2. ja 1.3.
Tunnistusvälineiden käyttö
Tunnistusvälineet voivat edellyttää loppukäyttäjältä erityisten välineiden tai ohjelmistojen käyttöä:
- Pankkitunnisteet voivat perustua esimerkiksi avainlukulistaan tai mobiilisovellukseen.
- Digi- ja väestötietoviraston myöntämällä varmennekortilla (esim. henkilökortti, sosiaali- ja terveydenhuollon toimikortti, organisaatiokortti) tunnistaminen toteutetaan työasemassa olevan kortinlukijan ja korttiohjelmiston avulla.
- Mobiilivarmenteeseen perustuvassa tunnistuksessa hyödynnetään operaattorin SIM-korttia ja matkapuhelinta.
- Hightrust.id - lompakkosovelluksen käyttöönottoon tarvitaan varmennekortti ja sovelluskaupasta ladattu mobiilisovellus.
Tunnistus-palvelu mobiililaitteessa
Tunnistus-palvelun käyttöliittymä toimii selaimessa. Se on käytettävissä myös mobiililaitteissa niillä rajoituksilla, jotka on esitetty kohdassa Loppukäyttäjän selainohjelmisto. Eri tunnistusvälineet saattavat asettaa rajoitteita mobiililaitteiden käytölle.